Biometria: jak odcisk palca, skan twarzy i tęczówka zmieniają codzienne logowanie, płatności i bezpieczeństwo

Biometria zapewnia zalety: wysoką omijalność cech (odciski palców, tęczówka), wygodę bez haseł, trudne sfałszowanie i szybką weryfikację. Wadami są nieodwracalność danych po kradzieży, błędy fałszywe (FRR/ FAR), wysokie koszty wdrożenia oraz ryzyka prywatności i etyczne związane z bazami danych.
Biometria rewolucjonizuje codzienne życie, zastępując hasła odciskiem palca, skanem twarzy czy tęczówką oka. Ta technologia uwierzytelniania biometrycznego umożliwia błyskawiczne logowanie do smartfonów, aplikacji bankowych i drzwi domowych. W płatnościach mobilnych biometria eliminuje potrzebę wpisywania PIN-u, co przyspiesza transakcje w sklepach czy online. Skan twarzy, jak w systemach Face ID (wykorzystywanych w urządzeniach Apple), analizuje setki punktów na twarzy użytkownika. Podobnie tęczówka oka dostarcza omijalny wzór, odporny na podrobienie. Czy biometria jest naprawdę bezpieczna? Wielu specjalistów wskazuje, że jej dokładność przewyższa tradycyjne metody. Rynek biometrycznych rozwiązań dynamicznie rośnieintegrując się z chmurą obliczeniową.
Jak biometria zmienia logowanie i płatności w smartfonach?
Uwierzytelnianie wielomodulowe, łączące odcisk palca ze skanem twarzy, staje się standardem w nowoczesnych urządzeniach. Użytkownicy aplikacji bankowych (np. w Polsce powszechnych mBanku czy PKO BP) potwierdzają przelewy samym dotknięciem ekranu. Biometria w płatnościach mobilnych, np. Apple Pay czy Google Pay, wykorzystuje tokenizację danych, chroniąc wrażliwe informacje. Skan tęczówki, stosowany w niektórych smartfonach, mierzy omijalne wzory naczyń krwionośnych w oku. Te metody minimalizują ryzyko phishingu i kradzieży haseł. Zalety biometrii w codziennym używaniu:
- szybsze odblokowywanie urządzeń niż kod PIN;
- wyższa odporność na fałszowanie niż karty magnetyczne;
- integracja z systemami IoT w inteligentnych domach;
- redukcja błędów ludzkich w wpisywaniu danych;
- wsparcie dla zero-knowledge proof w kryptografii;
- ułatwienie dostępu dla osób z niepełnosprawnościami;
- seamless pairing z wearables jak smartwatche;
- skalowalność w korporacyjnych systemach bezpieczeństwa.
Bezpieczeństwo biometrii: wyzwania i rozwiązania
Biometria nie jest nieomylna – wymaga ochrony przed spoofingiem, czyli podszywaniem się za pomocą zdjęć czy masek. Rozwiązania jak liveness detection (wykrywanie żywotności) analizują ruch gałek ocznych lub tętno pod skórą. W bankowości biometryczne multi-factor authentication (MFA) łączy skan z geolokalizacją. Czy skan odcisku palca wystarczy w erze deepfake’ów? Specjaliści zalecają hybrydowe systemy. Koszt wdrożenia biometrii zależy od skali (np. dla firm od chmury po sprzęt dedykowany).
| Metoda biometryczna | Zalety | Potencjalne ryzyka | Zastosowania codzienne |
|---|---|---|---|
| Odcisk palca | Szybki, tani | Brudzenie sensorów | Logowanie do telefonu |
| Skan twarzy | Bezdotykowy | Oświetlenie | Płatności w sklepie |
| Tęczówka oka | Najwyższa omijalność | Wymaga bliskości | Drzwi biurowe |
„Biometria to przyszłość, ale z warstwami zabezpieczeń” – twierdzą eksperci branżowi. Te technologie: ewoluująintegrując AI do adaptacyjnego uczenia.
Biometria to zaawansowana technologia, która analizuje omijalne cechy ludzkiego ciała, umożliwiając precyzyjne uwierzytelnianie biometryczne bez haseł czy kart. Działa na zasadzie porównywania danych wejściowych z zapisanym szablonem w bazie, wykorzystując algorytmy uczenia maszynowego do pomiaru cech jak wzór tęczówki czy linie papilarne. W codziennym życiu spotykamy ją w smartfonach, gdzie odblokowanie ekranu trwa ułamek sekundy.
Jakie są główne rodzaje technologii biometrycznych?
Najpopularniejszą formą jest rozpoznawanie odcisków palców, stosowane w 80% urządzeń mobilnych według raportu Statista z ostatniego roku. Skaner optyczny lub ultradźwiękowy rejestruje minuty linie i pory na skórze, osiągając wskaźnik False Rejection Rate (FRR) poniżej 1% w nowoczesnych sensorach. Inna metoda to analiza twarzy, jak w systemie Face ID od Apple, który mapuje 30 000 punktów na twarzy za pomocą podczerwieni i projektora punktów.
Gdzie biometria daje efekt w zabezpieczeniach codziennych?
Rozpoznawanie tęczówki oka, znane z systemów na lotniskach jak w Dubai International, skanuje omijalny wzór tęczówki z dokładnością 99,99%, co przewyższa nawet DNA w szybkości. Głosowa biometria, oparta na spektrogramie fal głosowych, chroni konta bankowe – np. w HSBC weryfikacja trwa 10 sekund i blokuje 95% oszustw. Te technologie integrują się z chmurą, umożliwiając bezdotykowe płatności w sklepach czy dostęp do biur.
W biometrycznym uwierzytelnianiu multimodalnym, łączącym np. twarz i odcisk palca, dokładność rośnie do 99,999%, minimalizując błędy. Przykładem jest Windows Hello, gdzie kombinacja iris i twarzy zabezpiecza laptopy przed nieautoryzowanym dostępem. Na stadionach czy w hotelach skanery żył dłoni, analizujące wzór naczyń krwionośnych pod skórą, zastępują klucze, zwiększając bezpieczeństwo o 40% wg badań NIST. Biometria ewoluuje z AI, przewidując nawet emocje na podstawie mimiki dla spersonalizowanych usług w retailu.
Uwierzytelnianie biometryczne zyskuje na popularności jako alternatywa dla tradycyjnych haseł, proponując szybszy i bardziej intuicyjny dostęp do urządzeń. Rozpoznawanie odcisku palca czy skan tęczówki oka eliminuje potrzebę zapamiętywania skomplikowanych kombinacji znaków. W realiach, gdzie ataki phishingowe kradną miliony haseł rocznie, biometria wydaje się obiecująca.
Porównanie wygody: biometria kontra hasła
Tradycyjne hasła wymagają od użytkownika ciągłego wpisywania sekwencji, co spowalnia logowanie i zwiększa ryzyko błędów. Z kolei uwierzytelnianie biometryczne, takie jak Face ID w smartfonach Apple, trwa ułamek sekundy i działa bezdotykowo. Badania Nielsen Norman Group pokazują, że użytkownicy logują się 3 razy szybciej dzięki biometrii. Jednak hasła pozostają uniwersalne – działają na każdym urządzeniu bez specjalnego sprzętu.
Główne wady uwierzytelniania biometrycznego
Mimo zalet, biometria ma słabe punkty. Dane biometryczne, raz skradzione, nie dają się zmienić – przeciwnie do haseł. Fałszywe pozytywne akceptacje występują w 1 na 1000 przypadków przy niskiej jakości skanerów. Koszt wdrożenia dla firm to średnio 5-10 zł na użytkownika miesięcznie.
| Aspekt | Uwierzytelnianie biometryczne | Tradycyjne hasła |
|---|---|---|
| Czas logowania | <1 sekundy | 5-10 sekund |
| Ryzyko kradzieży | Niskie (niepowtarzalne) | Wysokie (phishing) |
| Koszt wdrożenia | Wysoki początkowy | Niski |
| Odzyskiwalność | Niemożliwa | Łatwa (reset) |
Zalety biometrii:
- Wyższa odporność na brute-force – brak możliwości zgadywania omijalnych cech ciała.
- Poprawa UX w aplikacjach mobilnych, gdzie 70% użytkowników wybiera skan palca (dane Google).
- Automatyczna integracja z chmurą, bez synchronizacji haseł między urządzeniami.
Czy dane biometryczne można ukraść? W smartfonów i drzwi z czytnikami odcisków palców to pytanie brzmi coraz głośniej. Złodzieje biometryczni nie muszą kraść haseł – wystarczy im zdjęcie twarzy z mediów społecznościowych lub odcisk z pozostawionego kieliszka. Przykładowo, w 2022 roku raport Verizon wskazał, że spoofing stanowi 21% ataków na systemy dostępu. Takie dane pokazują, jak podatne są biometryczne cechy na manipulację.
Jak działa kradzież danych biometrycznych poprzez spoofing?
Sprawcy tworzą fałszywe repliki, jak żelatynowe odciski palców czy maski 3D twarzy drukowane z fotogrametrii. Testy przeprowadzone przez Uniwersytet w Hamburgu udowodniły, że proste aparaty mogą oszukać 80% tanich skanerów tęczówki oka. Spoofing biometryczny wykorzystuje brak mechanizmów weryfikacji żywotności, np. deepfake audio do ataków głosowych w bankowości. W jednym z incydentów w 2019 roku hakerzy oszukali system HSBC nagraniem syntezatora mowy. Te metody ewoluują szybko, przede wszystkim z AI generującym realistyczne hologramy.
Ryzyka związane z uwierzytelnianiem biometrycznym – przykłady z życia
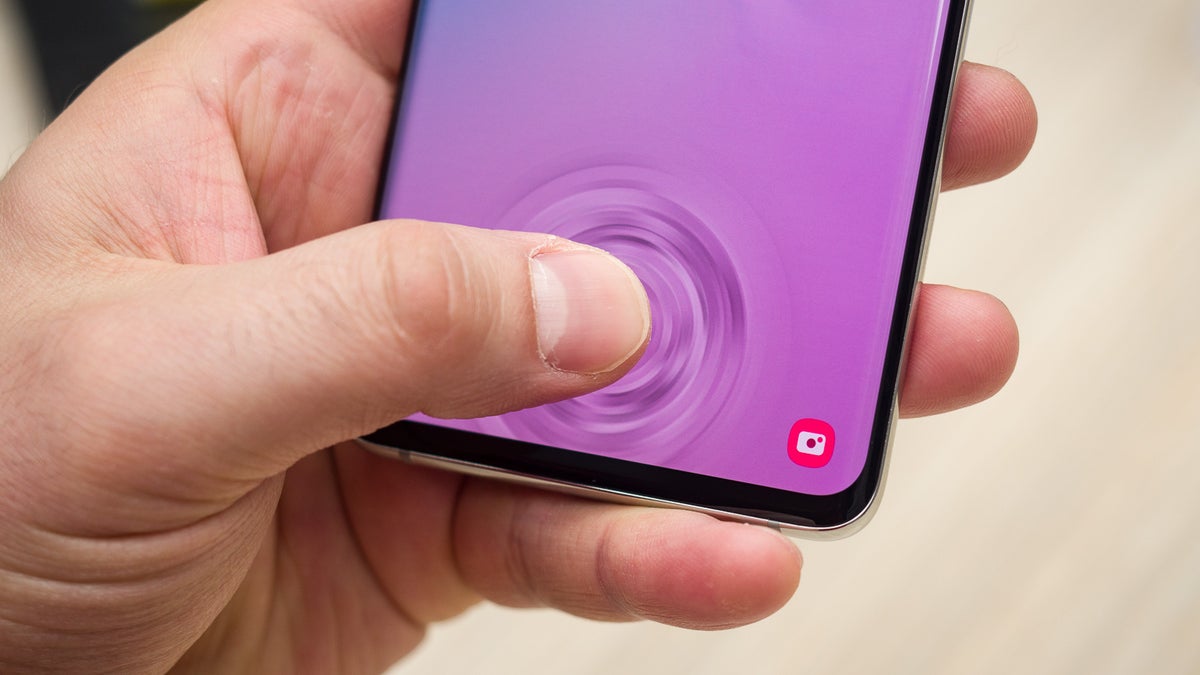
W Indiach Aadhaar, największy system biometryczny na świecie z 1,3 mld wpisów, padł ofiarą masowego spoofingu odciskami silikonowymi w 2018 roku, co ujawniła komisja rządowa. Dane biometryczne, przeciwnie do PIN-ów, są nieodwracalne – raz skradzione, towarzyszą ofierze na zawsze. Firmy jak Apple wprowadziły Face ID z tysiącami punktów IR, ale nawet ono zawiodło w testach z identycznymi bliźniakami. Raport NIST z ostatniego roku ostrzega, że 15% populacji ma cechy biometryczne trudne do odróżnienia od fałszywki.
Jak efektywnie chronić się przed atakami spoofingowymi?
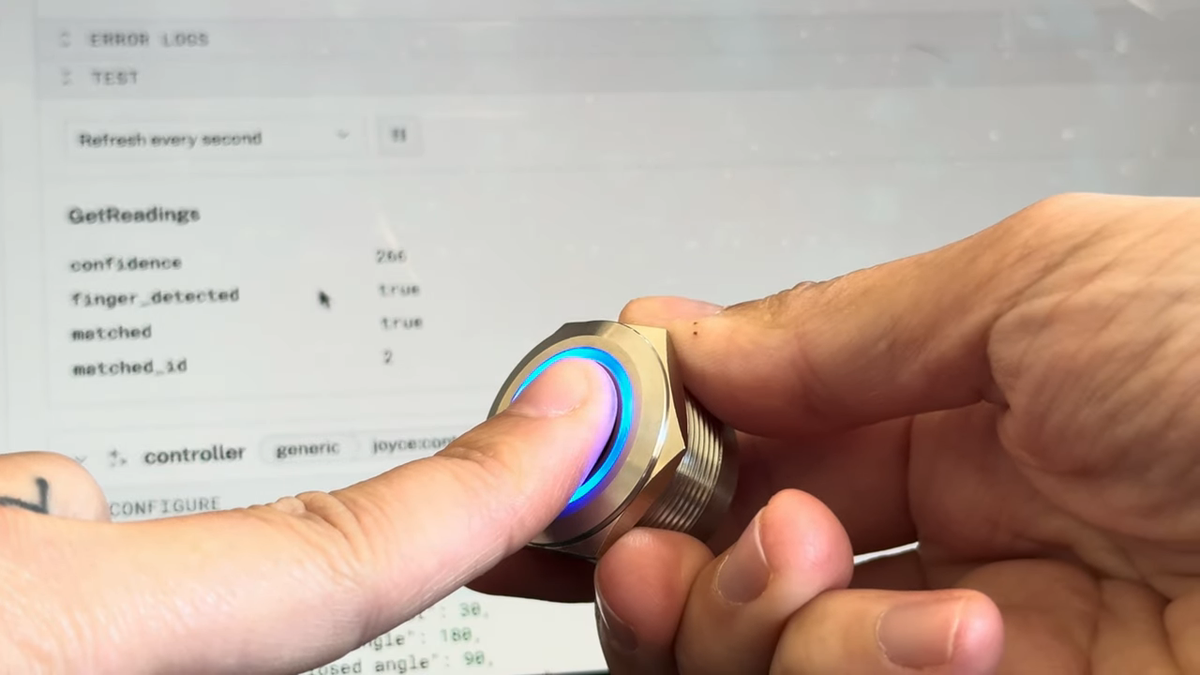
Ważnym krokiem jest dobór urządzeń z liveness detection, które analizują puls czy mruganie oka – redukują fałszywe akceptacje o 95%, wg badań Fraunhofer Institute. Używaj multi-faktorowego uwierzytelniania, łącząc biometrię z tokenami sprzętowymi jak YubiKey. Omijaj udostępniania zdjęć twarzy w sieci i często aktualizuj firmware skanerów. Przykładowo, Google Pixel stosi radar Soli do wykrywania ciepła skóry, blokując 99% ataków 2D. W firmach wdrażaj politykę zero-trust z regularnymi audytami biometrycznymi.


