Portfele DeFi: jak klucze prywatne łączą aplikacje i sieci?

Portfele DeFi umożliwiają samodzielne przechowywanie kryptowalut oraz korzystanie z aplikacji finansowych działających w zdecentralizowanych sieciach. Użytkownik zachowuje kontrolę nad kluczami prywatnymi, może wymieniać tokeny, pożyczać środki i zapewniać płynność bez pośredników. Trzeba tylko pamiętać o ryzyku utraty kluczy, oszustwach oraz zmienności rynku, dlatego zaleca się stosować silne zabezpieczenia i dokładnie sprawdzać wykorzystywane aplikacje.
Portfele DeFi są warstwą dostępu do aplikacji finansowych działających na blockchainach.
Umożliwiają wymianę tokenów, dostarczanie płynności, pożyczki, staking oraz zarządzanie pozycjami bez przekazywania środków scentralizowanemu operatorowi. Dla użytkownika klucz prywatny pozostaje niewidoczny w czasie codziennej obsługi, lecz to on potwierdza każdą operację i wiąże portfel z konkretnym adresem. Zrozumienie tego mechanizmu jest ważne podobnie jak dla początkujących korzystających z DEX-ówi dla zaawansowanych inwestorów łączących wiele sieci, protokołów i aplikacji Web3. Od sposobu podpisywania transakcji zależą kontrola nad aktywami, zakres autoryzacji oraz bezpieczeństwo całego procesu.
Podpis cyfrowy jako łącznik portfela z aplikacją
Aplikacja DeFi nie otrzymuje klucza prywatnego. Przez interfejs Web3, na przykład WalletConnect albo rozszerzenie przeglądarkowe, wysyła do portfela żądanie podpisania transakcji lub komunikatu.
Portfel pokazuje adres docelowy, wartość, opłaty gazowe i wywoływaną funkcję inteligentnego kontraktu. Po akceptacji klucz prywatny tworzy podpis kryptograficzny, a sieć weryfikuje go za pomocą klucza publicznego.
Ten model oddziela logikę aplikacji od przechowywania środków.
Najważniejsze elementy połączenia portfela z aplikacją:
- adres publiczny identyfikujący użytkownika w danej sieci,
- klucz prywatny służący do autoryzacji operacji,
- RPC przekazujące żądania między aplikacją a blockchainem,
- inteligentny kontrakt wykonujący ustalone instrukcje,
- opłata sieciowa pokrywana natywnym tokenem blockchaina.
Jeden portfel, wiele sieci i różne standardy
Połączenie z aplikacją nie oznacza automatycznej kompatybilności ze wszystkimi blockchainami. Portfel może obsługiwać parę sieci, ale każda z nich ma własny identyfikator chain ID, format transakcji, token gazowy i zestaw kontraktów. Ethereum, Arbitrum, Base oraz BNB Chain korzystają z modelu EVM, dlatego ten sam adres najczęściej może występować w każdej z tych sieci. Nie znaczy to jednak, że aktywa są wymienne bez mostu lub natywnej obsługi. Inaczej działają ekosystemy o odmiennym modelu kont, takie jak Solana. Adres może być generowany z tej samej frazy odzyskiwania, lecz aplikacja wymaga innego adaptera, formatu podpisu i sposobu zatwierdzania transakcji.
| Sieć | Model | Typowa opłata | Kompatybilność |
|---|---|---|---|
| Ethereum | EVM | ETH | WalletConnect, rozszerzenia |
| Arbitrum | Layer 2 EVM | ETH | Portfele EVM |
| Base | Layer 2 EVM | ETH | Portfele EVM |
| Solana | Własny model | SOL | Adaptery Solana |
Klucz prywatny nie „przenosi” aktywów między sieciami.
Kontroluje adresy i podpisy, jednak transfer cross-chain realizuje most, komunikat międzyłańcuchowy albo scentralizowany operator. Każde takie rozwiązanie dodaje własne ryzyka: błędną konfigurację, awarię walidatorów, podatność kontraktu lub utratę płynności. Dlatego przed podpisaniem należy sprawdzić sieć, domenę aplikacji, adres kontraktu, zakres zgody i oczekiwany rezultat transakcji.
Cykl życia klucza prywatnego w portfelu DeFi
Klucz prywatny jest kryptograficznym sekretem umożliwiającym podpisywanie transakcji z określonego adresu blockchain. Portfel nie „przechowuje” środków: aktywa pozostają zapisane w sieci, a klucz daje prawo do autoryzowania ich transferu oraz interakcji z kontraktami smart. W portfelach non-custodial klucz powstaje lokalnie, najczęściej z wykorzystaniem entropii generowanej przez urządzenie, a następnie jest reprezentowany przez frazę odzyskiwania, najczęściej 12 lub 24 słowa.
Utrata klucza albo frazy seed nie jest awarią konta, lecz trwałą utratą kontroli nad aktywami. Blockchain nie posiada centralnego operatora, który zweryfikuje tożsamość właściciela i wyda nowy klucz. Z kolei ujawnienie sekretu pozwala napastnikowi podpisać transakcję bez dodatkowej zgody użytkownika.
Hasło do aplikacji może chronić dostęp do interfejsu, ale nie zastępuje klucza prywatnego.
Czy zapisanie frazy seed w chmurze jest bezpieczne?
Nie.
Kopia w chmurze, wiadomości e-mail, menedżerze haseł lub na zdjęciu zwiększa liczbę miejsc, które mogą zostać zaatakowane. Najbezpieczniejszy jest fizyczny zapis offline, przechowywany w dwóch niezależnych, zabezpieczonych lokalizacjach. Frazy nie należy wpisywać na stronie internetowej ani udostępniać osobie przedstawiającej się jako administrator portfela.
Jak ograniczyć ryzyko podpisania złośliwej transakcji?
Bezpieczne przechowywanie klucza nie wystarcza, jeśli użytkownik bez weryfikacji zatwierdza operacje w DeFi.
Złośliwa aplikacja może nakłonić do podpisania pozwolenia na nieograniczone wydawanie tokenów, przekazania NFT albo wywołania funkcji kontraktu, której działanie różni się od komunikatu marketingowego. Sama obecność adresu w znanej sieci nie potwierdza uczciwości dApp.
Portfel sprzętowy ogranicza ryzyko wykradzenia klucza przez malware, ponieważ podpis następuje w odizolowanym urządzeniu. Nie chroni jednak przed oszustwem użytkownika: można bezpiecznie podpisać szkodliwą transakcję. Przed zatwierdzeniem należy sprawdzić adres kontraktu, sieć, typ operacji, wartość oraz zakres udzielanych uprawnień. Podejrzane żądania, takie jak `setApprovalForAll` lub nieograniczone `approve`, wymagają ostrożności. Dla większych kwot rozsądne jest rozdzielenie środków na portfel operacyjny i skarbiec. Pierwszy służy do codziennych interakcji i zawiera ograniczony kapitał, drugi pozostaje offline.
Organizacje mogą używać portfeli multisig, w których transakcja wymaga podpisów kilku niezależnych kluczy.
Po zakończeniu korzystania z protokołu należy odwołać zbędne zgody tokenowe, korzystając z wiarygodnego narzędzia i kontrolując właściwą sieć. Częste aktualizacje aplikacji, autentyczne domeny oraz testowa transakcja o małej wartości zmniejszają ryzyko błędu operacyjnego. Portfel DeFi umożliwia podpisywanie transakcji, zarządzanie tokenami oraz korzystanie z aplikacji bez przekazywania im kluczy prywatnych.
Połączenie portfeli DeFi z aplikacjami i sieciami blockchain
Portfel DeFi działa jako interfejs między użytkownikiem, zdecentralizowaną aplikacją oraz konkretną siecią blockchain.
Po wybraniu opcji połączenia aplikacja otrzymuje adres publiczny portfela, lecz nie uzyskuje dostępu do środków ani klucza prywatnego. Każda operacja wymagająca zapisu w łańcuchu musi zostać osobno zatwierdzona.
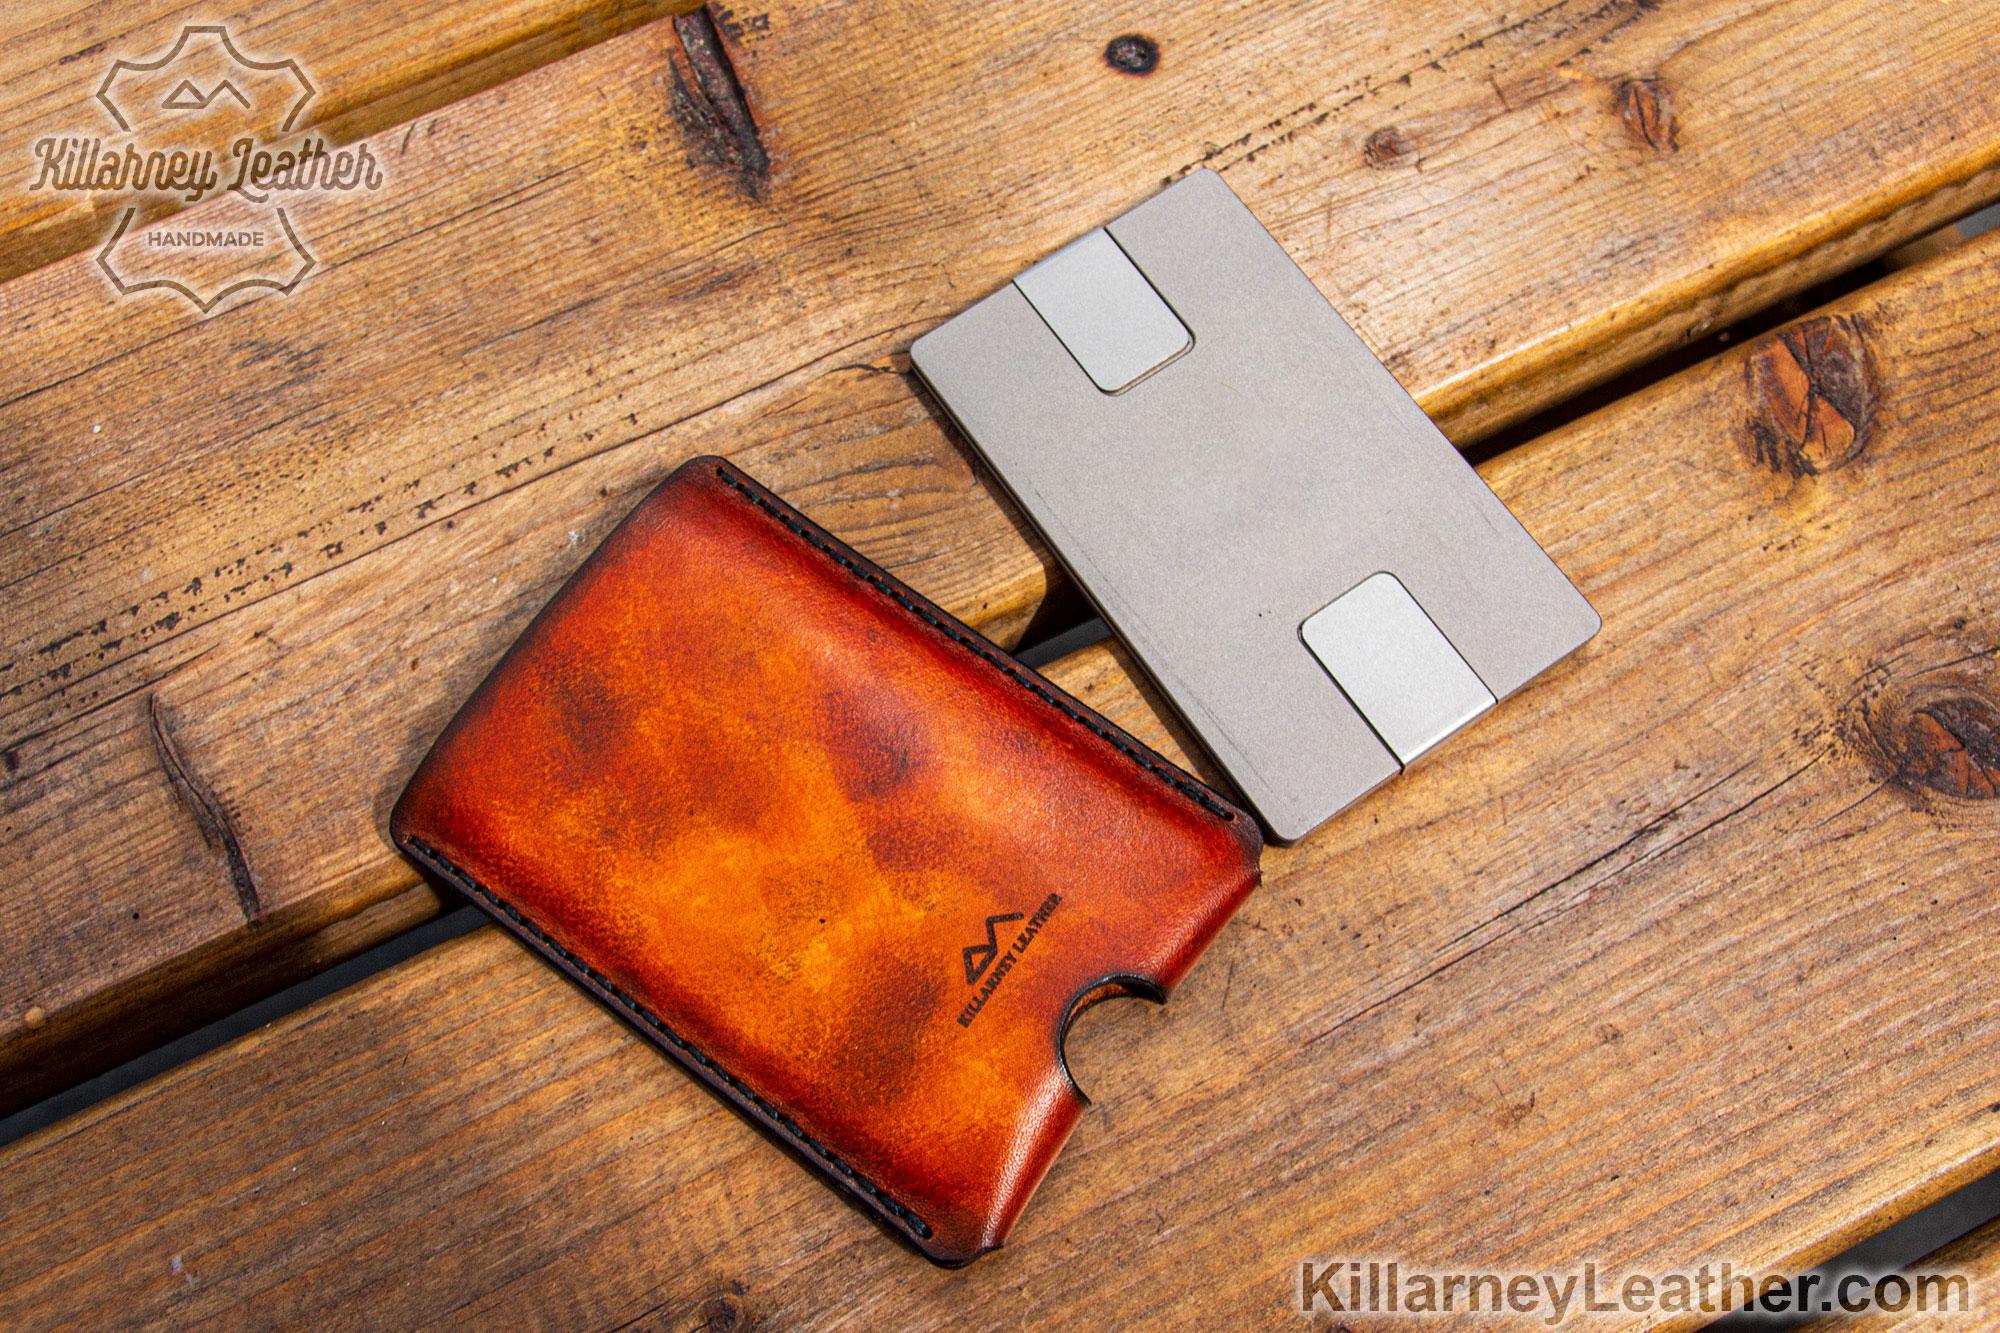
Obsługiwane sieci wybiera się zazwyczaj w samym portfelu lub z poziomu aplikacji. Przełączenie z Ethereum na Polygon, Arbitrum, BNB Chain albo inną sieć zmienia środowisko, w którym wykonywane są transakcje. Token znajdujący się na jednej sieci nie jest automatycznie dostępny na drugiej, nawet jeśli ma identyczny symbol. Do przenoszenia aktywów stosuje się mosty blockchain, które wymagają dodatkowej weryfikacji adresu kontraktu i sieci docelowej. Najważniejsze funkcje portfela DeFi obejmują:
- łączenie z aplikacjami przez WalletConnect, rozszerzenie przeglądarkowe lub kod QR,
- zmianę aktywnej sieci i obsługę odpowiednich adresów RPC,
- podpisywanie transakcji oraz komunikatów bez ujawniania klucza prywatnego,
- kontrolę zezwoleń udzielonych inteligentnym kontraktom na wykorzystanie tokenów.
Podpis transakcji nie jest tym samym co autoryzacja dostępu do całego portfela. Użytkownik powinien sprawdzać adres kontraktu, wartość operacji, wysokość opłaty gazowej i nazwę sieci przed zatwierdzeniem. Szczególnej ostrożności wymagają prośby o nieograniczone uprawnienia do wydawania tokenów. Można je później ograniczyć lub unieważnić za pomocą narzędzi do zarządzania allowance.
Najczęstsze pytania dotyczące obsługi aplikacji DeFi
Pytanie: Dlaczego aplikacja nie widzi portfela? Odpowiedź: Należy sprawdzić wybraną sieć, rozszerzenie portfela i aktywne konto.
Pytanie: Czy przełączenie sieci przenosi tokeny? Odpowiedź: Nie. Zmienia jedynie środowisko, w którym portfel odczytuje aktywa i wykonuje transakcje.
Pytanie: Co to takiego opłata gazowa? Odpowiedź: To koszt przetworzenia transakcji przez walidatorów lub górników danej sieci. Pytanie: Czy możemy cofnąć zatwierdzoną transakcję? Odpowiedź: Potwierdzonej transakcji blockchain najczęściej nie można anulować; można jednak odwołać wcześniejsze uprawnienia kontraktu. Portfel DeFi łączy się z aplikacją zdecentralizowaną za pośrednictwem dostawcy Web3, najczęściej zgodnego ze standardem EIP-1193. Może nim być rozszerzenie przeglądarki, aplikacja mobilna połączona przez WalletConnect albo portfel sprzętowy.
DApp nie otrzymuje klucza prywatnego – uzyskuje jedynie adres kontaidentyfikator sieci oraz możliwość żądania podpisu lub zatwierdzenia transakcji.
Po stronie aplikacji należy wykryć dostępnego providera, odczytać aktywne konto i sprawdzić `chainId`. Biblioteki takie jak viem, wagmi lub ethers upraszczają obsługę połączenia, przełączania sieci, odczytu salda oraz komunikacji z kontraktami smart contract. Interfejs powinien jasno informować użytkownika, z jaką siecią i adresem pracuje, ponieważ pomyłka między Ethereum, Arbitrum, Base czy Polygon może skutkować nieudaną transakcją albo utratą środków.
Jak połączyć portfel DeFi z aplikacją zdecentralizowaną przez Web3?
Proces rozpoczyna przycisk „Połącz portfel”, który wywołuje metodę `eth_requestAccounts`.
Po akceptacji aplikacja zapisuje adres publiczny w stanie interfejsu, ale nie przechowuje frazy seed ani klucza prywatnego. Następnie pobiera właściwy provider RPC i inicjalizuje klienta do odczytu danych oraz wysyłania żądań do kontraktów.
Jak obsłużyć podpisy i transakcje w aplikacji DeFi?
Odczyt danych, np. saldo tokena, kurs wymiany czy stawka dostawcy płynności, odbywa się przez wywołania `read`. Operacje zmieniające stan blockchaina wymagają przygotowania transakcji i podpisu użytkownika.
Przykładowo przy swapie aplikacja najpierw wywołuje funkcję `approve` dla tokena ERC-20, a następnie przekazuje identyfikator transakcji do kontraktu routera DEX. Portfel pokazuje odbiorcę, wartość, dane funkcji oraz opłatę gas; użytkownik zatwierdza operację jakkolwiek aplikacji.
Podpis wiadomości nie jest tym samym co zatwierdzenie transakcji. Sign-In with Ethereum (SIWE) może służyć do uwierzytelnienia bez opłat, jednak transfer, staking, minting lub udzielenie allowance zapisują zmianę w sieci. Aplikacja musi obsługiwać zdarzenia `accountsChanged`, `chainChanged` i `disconnect`, odświeżać dane po potwierdzeniu transakcji oraz blokować działania przy nieobsługiwanym `chainId`.
Tak przebiega bezpieczne dobranie portfela DeFi z aplikacją zdecentralizowaną.


