Raspberry Pi jako węzeł sieci: wymagania i granice bezpieczeństwa

Raspberry Pi może pełnić funkcję wszechstronnego węzła sieci, obsługując komunikację między urządzeniami, czujnikami i serwerami. Z pomocą niewielkim rozmiarom, niskiemu zużyciu energii oraz łączności Ethernet lub Wi-Fi daje efekt w automatyce domowej, monitoringu i systemach Internetu Rzeczy. Odpowiednie oprogramowanie pozwala mu gromadzić dane, przetwarzać je i przekazywać do innych elementów infrastruktury.
Raspberry Pi może pełnić funkcję bramy sieciowej, serwera usług, koncentratora VPN, punktu monitoringu albo pośrednika między urządzeniami IoT.
Takie zastosowanie interesuje administratorów małych biurinstalatorów automatyki, hobbystów oraz zespoły budujące prototypy infrastruktury. Niewielkie rozmiary, niski pobór energii i dostęp do systemu Linux nie oznaczają jednak, że płytka jest gotowym urządzeniem klasy enterprise. Bezpieczeństwo zależy od modelu, topologii, jakości konfiguracji, aktualizacji oraz konsekwencji awarii. Raspberry Pi powinno być traktowane jako pełnoprawny komputer podłączony do sieci, a nie jako neutralny, „zamknięty” moduł sprzętowy.
Wymagania techniczne dla stabilnego węzła
Dobór sprzętu zależy od przepustowości, liczby połączeń i rodzaju przetwarzanych danych. Raspberry Pi 4 lub 5 sprawdzi się jako lekki router, serwer DNS, broker MQTT czy węzeł WireGuard. Przy intensywnym routinguinspekcji pakietów lub wielu tunelach ograniczeniem może stać się wydajność procesorainterfejsu sieciowego albo pamięci operacyjnej. Należy stosować zasilacz o odpowiedniej mocy, markową kartę microSD lub dysk SSD oraz chłodzenie dopasowane do obciążenia.
Przed wdrożeniem należy zweryfikować pięć elementów infrastruktury:
- system Raspberry Pi OS lub inną dystrybucję z bieżącymi poprawkami bezpieczeństwa;
- interfejs Ethernet, gdy wymagana jest stabilność i niskie opóźnienia;
- nośnik danych odporny na intensywny zapis, najlepiej SSD przez USB;
- zasilanie z zapasem mocy i ochroną przed chwilowymi spadkami napięcia;
- kopię konfiguracji, reguł zapory, kluczy oraz certyfikatów.
| Zastosowanie | Zalecany interfejs | Główne ograniczenie | Poziom ryzyka |
|---|---|---|---|
| DNS, DHCP | Ethernet | awaria pojedynczego węzła | niski |
| VPN WireGuard | Ethernet | przepustowość CPU | średni |
| Broker MQTT | Ethernet lub Wi-Fi | błędna autoryzacja | średni |
| Router domowy | dwa interfejsy | konfiguracja zapory | średni |
| Brama IoT | Ethernet + VLAN | izolacja urządzeń | wysoki |
Granice bezpieczeństwa i kontrola dostępu
Podstawą jest wyłączenie logowania SSH hasłem, użycie kluczy kryptograficznych, zmiana domyślnych kont oraz ograniczenie usług nasłuchujących na interfejsie publicznym. Zapora, na przykład nftables, powinna dopuszczać wyłącznie wymagane porty i kierunki ruchu. Dostęp administracyjny najlepiej prowadzić przez osobny VLAN lub tunel VPN, a nie przez przekierowany port SSH z Internetu. Raspberry Pi nie zastępuje zapory klasy korporacyjnej ani sprzętowego modułu bezpieczeństwa. Wrażliwe klucze można chronić w TPM, zewnętrznym tokenie lub przynajmniej na zaszyfrowanym nośniku. Należy także wdrożyć synchronizację czasu, centralne logowanie, monitoring obciążenia i alerty dotyczące nieudanych prób uwierzytelnienia. Aktualizacje powinny być testowane, lecz nie wolno pozostawiać systemu bez poprawek przez długie okresy.
Granica zastosowania pojawia się tam, gdzie wymagana jest certyfikowana odporność, wysoka dostępność, sprzętowa separacja domen lub gwarantowana przepustowość. W takich środowiskach Raspberry Pi może pełnić rolę urządzenia pomocniczego, testowego albo telemetrycznego, lecz nie powinno być jedynym punktem ochrony infrastruktury.
Dobór platformy do roli węzła sieci
Raspberry Pi 4 Model B jest rozsądnym minimum dla węzła obsługującego parę usług sieciowych, np. broker MQTT, serwer DNS, monitoring, VPN czy lokalny panel administracyjny. Model z 4 GB pamięci RAM zapewnia duży zapas dla typowych celów, jednak wersja 2 GB wystarczy przy lekkim systemie bez kontenerów i rozbudowanych baz danych.
Raspberry Pi 5 oferuje wyraźnie większą wydajność procesora, szybsze magistrale oraz lepszą obsługę wielu jednoczesnych procesów, ale wymaga sprawniejszego chłodzenia. Do pracy ciągłej potrzebny jest zasilacz USB-C o odpowiedniej wydajności: dla Raspberry Pi 4 poleca się 5 V i 3 A, a dla Raspberry Pi 5 zasilacz 27 W lub mocniejszy, szczególnie przy podłączonych urządzeniach USB. Niedostateczne napięcie może powodować niestabilność, błędy zapisu i rozłączanie interfejsów. Aktywne chłodzenie jest wymagane, gdy węzeł szyfruje ruch VPN, obsługuje kontenery albo pracuje pod stałym obciążeniem.
Nośnikiem systemu może być karta microSD klasy A2, jednak dla węzła działającego przez wiele miesięcy lepszy będzie dysk SSD podłączony przez USB 3.0. Należy włączyć ograniczanie zapisów logów, używać systemu plików odpornego na nagłe odcięcie zasilania oraz sprawdzić UPS HAT lub zasilacz awaryjny. Obudowa powinna zapewniać przepływ powietrza i dostęp do portów Ethernet oraz USB.
Czy Raspberry Pi Zero 2 W wystarczy do prostego węzła?
Tak, jeśli urządzenie ma zbierać dane z czujników, publikować komunikaty MQTT albo pełnić funkcję lekkiego agenta monitorującego.
Nie jest dobrym wyborem dla szyfrowanego tunelu o dużym ruchu, routingu wielu podsieci ani usług wymagających intensywnych operacji dyskowych. Wbudowane Wi-Fi i pojedynczy port USB ograniczają możliwości rozbudowy.
Jakie parametry sieciowe decydują o stabilności pracy?
Podstawowym interfejsem powinien być przewodowy Ethernet. Raspberry Pi 4 i 5 mają gigabitowy port, wystarczający dla typowego węzła brzegowego, serwera plików o umiarkowanym obciążeniu lub koncentratora IoT.
Połączenie przewodowe zapewnia mniejsze opóźnienia, odporność na zakłócenia i stałą przepustowość. Wi-Fi należy traktować jako interfejs pomocniczy albo rozwiązanie dla urządzeń mobilnych; nie powinno stanowić jedynego łącza węzła krytycznego. Przy routingu, zaporze sieciowej lub separacji VLAN potrzebne są co najmniej dwa logiczne interfejsy. Można wykorzystać Ethernet i Wi-Fi, adapter USB-Ethernet albo zarządzalny przełącznik obsługujący VLAN 802.1Q. Adapter USB powinien mieć własny kontroler i pracować przez USB 3.0, ponieważ tanie modele mogą ograniczać przepustowość lub powodować problemy ze sterownikami.
Adresacja statyczna albo rezerwacja DHCP jest konieczna, gdy inne urządzenia łączą się z węzłem po jego adresie.
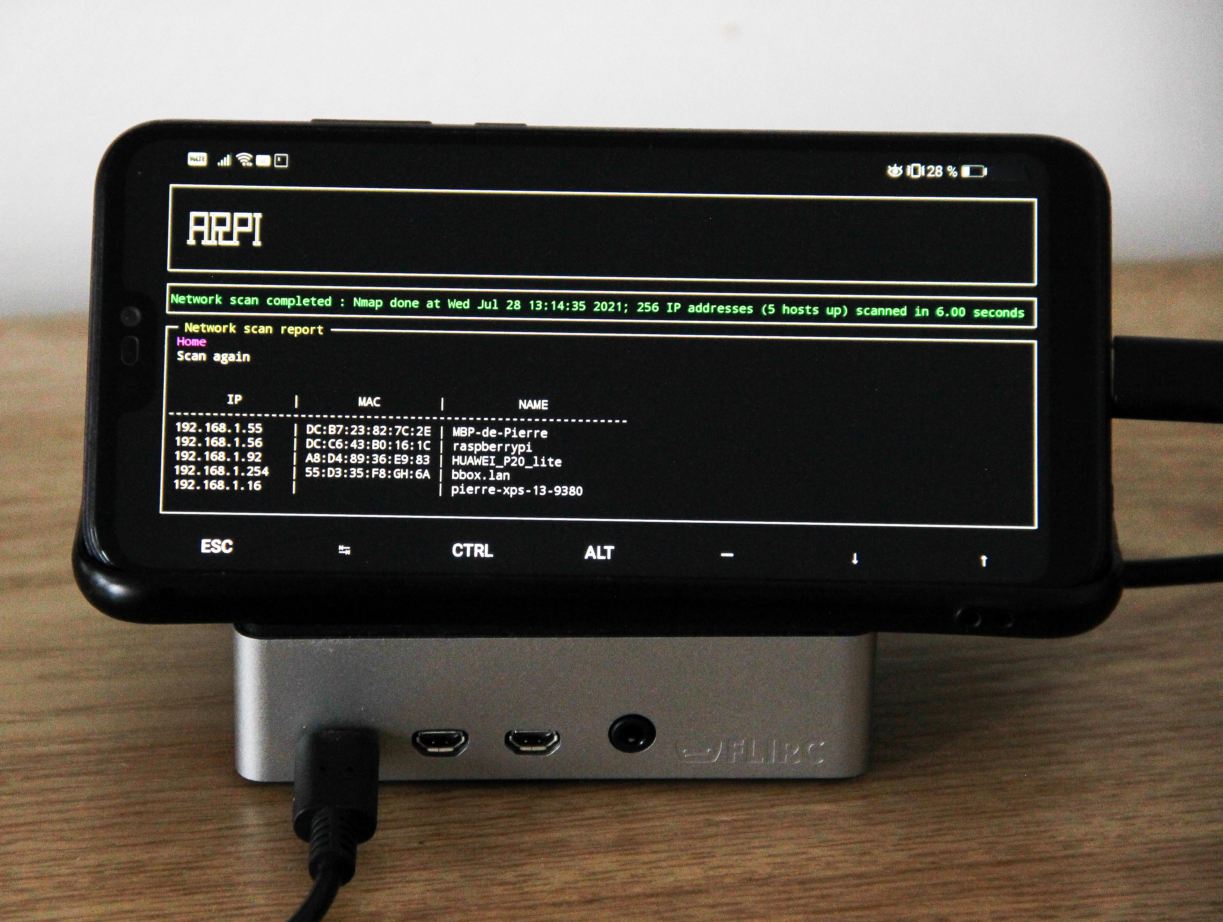
System Raspberry Pi OS Lite ogranicza zużycie zasobów i powierzchnię ataku. Należy wyłączyć nieużywane usługi, stosować SSH z kluczami, aktualizować firmware oraz monitorować temperaturę, obciążenie, utratę pakietów i stan nośnika. Przy dostępie z Internetu potrzebne są reguły zapory, ograniczenie portów i najlepiej osobna podsieć dla urządzeń IoT. Raspberry Pi działające jako węzeł sieciowy może routować ruch, udostępniać usługi lub pośredniczyć między urządzeniami, dlatego wymaga ochrony podobnej do serwera.
Izolacja i kontrola dostępu do Raspberry Pi w sieci
Podstawą bezpieczeństwa jest ograniczenie funkcji urządzenia do potrzebnego minimum. Należy wyłączyć nieużywane usługi systemowe, zamknąć niepotrzebne porty oraz umieścić Raspberry Pi w osobnym segmencie VLAN, szczególnie gdy obsługuje automatykę, monitoring albo urządzenia IoT. Dostęp administracyjny powinien być możliwy wyłącznie z zaufanej podsieci lub przez bezpieczny tunel VPN. Logowanie przez SSH trzeba skonfigurować z użyciem kluczy kryptograficznych, wyłączyć logowanie kontem root i ograniczyć liczbę prób uwierzytelnienia. Hasło użytkownika powinno być długie, unikalne i przechowywane poza urządzeniem.
Największe ryzyko stanowią nieaktualne komponenty oraz usługi wystawione do Internetu bez dodatkowej kontroli dostępu.
Praktyczna konfiguracja powinna obejmować:
- częste aktualizacje Raspberry Pi OS, kernela i zainstalowanych pakietów,
- zapora sieciowa UFW lub nftables z regułami domyślnie blokującymi ruch przychodzący,
- uwierzytelnianie SSH za pomocą kluczy i wyłączone logowanie hasłem,
- centralne rejestrowanie logów oraz monitorowanie nieudanych prób logowania,
- kopie zapasowe konfiguracji, kluczy usług i danych na odłączonym nośniku.
Karta microSD jest podatna na uszkodzenia i korupcję systemu po zaniku zasilania.
Przy pracy ciągłej lepiej użyć nośnika SSD oraz zasilacza dającego stabilne napięcie. Obudowa powinna ograniczać dostęp fizyczny do portów USB, karty pamięci i przewodu sieciowego. Aktualizacje należy najpierw testować, jeżeli Raspberry Pi pełni funkcję krytycznego routera lub bramy.
Jak diagnozować zabezpieczenie Raspberry Pi jako węzła sieci?
Jak sprawdzić otwarte porty?
Użyj lokalnego polecenia ss -tulpn oraz skanu z zaufanego hosta, aby potwierdzić rzeczywistą ekspozycję usług.
Czy Raspberry Pi może być dostępne z Internetu?
Tak, lecz przez VPN, z ograniczeniem adresów źródłowych i bez bezpośredniego wystawiania paneli administracyjnych.
Raspberry Pi pełniące funkcję węzła sieci powinno przyjmować połączenia SSH wyłącznie od zaufanych urządzeń. Najpierw zaktualizuj system i utwórz osobne konto administracyjne, a następnie wyłącz logowanie użytkownika `root`.
Uwierzytelnianie hasłem zastąp podstawą ed25519: bash ssh-keygen -t ed25519 ssh-copy-id admin@ADRES_RPI W pliku `/etc/ssh/sshd_config` ustaw: text
PermitRootLogin no
PasswordAuthentication no AllowUsers admin Po zmianach sprawdź konfigurację poleceniem `sudo sshd -t`, pozostawiając aktywną bieżącą sesję SSH do czasu pomyślnego testu nowego logowania. Pozwala to uniknąć odcięcia dostępu wskutek literówki lub błędnych uprawnień do klucza.
Jak ograniczyć dostęp SSH do Raspberry Pi regułami sieciowymi?
Wyjątkowe ograniczenie dostępu SSH do Raspberry Pi polega na dopuszczeniu wyłącznie konkretnej podsieci administracyjnej albo adresu IP. Zapora może odrzucać wszystkie pozostałe połączenia: bash sudo ufw default deny incoming sudo ufw allow from 192.168.10.0/24 to any port 22 proto tcp sudo ufw enable Jeśli Raspberry Pi działa jako węzeł w odseparowanej sieci VLAN, regułę należy zastosować na routerze lub zaporze między VLAN-ami.
Samo przeniesienie SSH na inny port nie stanowi realnego zabezpieczenia; zmniejsza jedynie liczbę automatycznych skanów.
Czy SSH do węzła Raspberry Pi powinno być dostępne z Internetu?
Bezpośrednie wystawienie portu 22 przez przekierowanie NAT najlepiej zastąpić tunelem VPN, na przykład WireGuard. Wtedy demon SSH nasłuchuje w sieci lokalnej, a administrator najpierw uzyskuje dostęp do szyfrowanej podsieci VPN. Publicznie dostępny SSH powinien być ostatecznością, chronioną kluczami, filtrowaniem adresów i monitorowaniem prób logowania.
Tak samo ogranicz interfejs nasłuchu w `/etc/ssh/sshd_config`, jeżeli urządzenie ma parę kart sieciowych: text
ListenAddress 192.168.10.20 Po restarcie usługi: bash sudo systemctl restart ssh włącz `fail2ban`, aby czasowo blokować adresy wykonujące wielokrotne nieudane logowania. Uprawnienia klucza prywatnego na komputerze administratora powinny mieć wartość `600`, a klucz publiczny w `~/.ssh/authorized_keys` Raspberry Pi – `644`.
Dostęp serwisowy można także ograniczyć przez VLAN zarządzający, reguły na routerze oraz centralne logowanie zdarzeń z `journalctl -u ssh`. Regularnie usuwaj nieużywane konta i klucze, ponieważ każdy aktywny wpis `authorized_keys` jest potencjalnym kanałem administracyjnym.